সংক্ষেপে: নকল এক্সচেঞ্জ সাইট সাধারণত আসলের ঠিকানার সঙ্গে একটি অক্ষর, একটি বাড়তি শব্দ বা আলাদা শেষাংশ দিয়ে তৈরি হয়। লগইন বা ডিপোজিটের আগে ব্রাউজারের ঠিকানার মূল অংশ (প্রথম /-এর আগের শেষ দুই অংশ) নিজে পড়ে নিন, আর অ্যাকাউন্টে ঢুকতে বুকমার্ক ব্যবহার করুন। HTTPS-এর তালা চিহ্ন নিরাপত্তার প্রমাণ নয় — নকল সাইটেও তা থাকে।
এই লেখাটি শিক্ষামূলক। আমরা কোনো বিনিয়োগ পরামর্শ দিই না। এখানে উদাহরণ হিসেবে যে নকল ঠিকানাগুলো দেওয়া হয়েছে সেগুলো বানানো (exchange.com একটি কাল্পনিক নাম), কোনো বাস্তব সাইট নয়।
সূচিপত্র
নকল সাইট কীভাবে আসলের মতো দেখায়
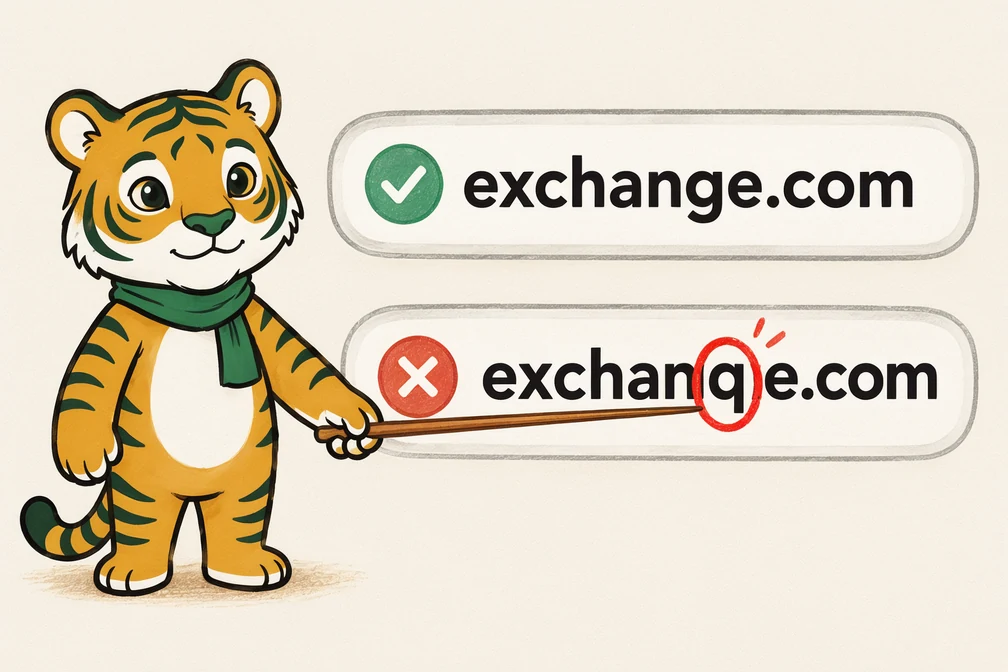
চার রকম কৌশল সবচেয়ে বেশি দেখা যায়: একটি অক্ষর বদলানো, বাড়তি শব্দ যোগ করা, শেষাংশ (.com → .co) বদলানো আর আসল নামকে সাবডোমেইন হিসেবে বসিয়ে দেওয়া।
| কৌশল | কাল্পনিক উদাহরণ | আসলে কী ঘটেছে |
|---|---|---|
| একটি অক্ষর বদল | exchanqe.com | g-এর জায়গায় q — চোখে ধরা কঠিন |
| বাড়তি শব্দ | exchange-login.com | আসল ডোমেইন exchange.com নয়, এটি সম্পূর্ণ আলাদা ডোমেইন |
| আলাদা শেষাংশ | exchange.co | নামের শেষে .co, আসল .com নয় |
| আসল নামকে সাবডোমেইন বানানো | exchange.com.verify-account.site | আসল ডোমেইন হলো শেষ অংশ verify-account.site; শুরুর exchange.com একটি ধোঁকা |
শেষ সারির কৌশলটি সবচেয়ে বিভ্রান্তিকর। ঠিকানা কোথায় শেষ হয় তা বুঝতে একটি সহজ নিয়ম: প্রথম / চিহ্নের আগের অংশটুকু নিন, তারপর ডান দিক থেকে দুটি অংশ পড়ুন। exchange.com.verify-account.site/login-এ প্রথম /-এর আগে আছে exchange.com.verify-account.site, ডান দিক থেকে দুই অংশ verify-account.site — আর সেটাই আসল মালিকের ঠিকানা।
আসল ডোমেইনের তালিকা
নিচের ডোমেইনগুলো এক্সচেঞ্জগুলোর নিজস্ব প্রকাশ্য API-র হোস্টনাম ও সংযুক্ত অফিসিয়াল ওয়েবসাইট থেকে মিলিয়ে নেওয়া। এটি একটি তুলনার সুবিধার জন্য সংকলন; সবসময় এক্সচেঞ্জের নিজের অ্যাপ বা বুকমার্ক থেকে ঢোকাই নিরাপদ।
| এক্সচেঞ্জ | প্রধান ওয়েবসাইট | মন্তব্য |
|---|---|---|
| Binance | binance.com | পাবলিক API: api.binance.com |
| OKX | okx.com | পাবলিক API: www.okx.com |
| Bitget | bitget.com | পাবলিক API: api.bitget.com |
| Bybit | bybit.com | পাবলিক API: api.bybit.com |
| MEXC | mexc.com | পাবলিক API: api.mexc.com |
| Gate | gate.com | পুরোনো gate.io ঠিকানাও Gate-এর; পাবলিক API: api.gateio.ws |
| BingX | bingx.com | পাবলিক API: open-api.bingx.com |
| Pionex | pionex.com | পাবলিক API: api.pionex.com |
লক্ষ্য করুন, প্রতিটি নাম ঠিক এক্সচেঞ্জের নামের মতো, কোনো বাড়তি শব্দ বা হাইফেন নেই। সামাজিক মাধ্যমে বা বার্তায় এমন ঠিকানা পেলে যেখানে নামের সঙ্গে -login, -official, -bonus জাতীয় শব্দ যুক্ত, সেটিকে সন্দেহ করুন। এই তালিকা শুধু তুলনার জন্য — আপনি যে ঠিকানায় আছেন সেটি তালিকার সঙ্গে হুবহু মেলে কি না, তা নিজে দেখে নিতে হবে।
লগইনের আগে পাঁচ ধাপের পরীক্ষা
কয়েক সেকেন্ডেই পরীক্ষাটি করা যায়। ঠিকানার বানান পড়ুন, বুকমার্ক ব্যবহার করুন, লিংকের বদলে নিজে টাইপ করুন, অ্যাপের প্রকাশক দেখুন, আর কাউকে কখনো পাসওয়ার্ড বা 2FA কোড দেবেন না।
- ঠিকানা অক্ষরে অক্ষরে পড়ুন: ব্রাউজারের ঠিকানা বার বড় করে পড়ুন;
rnআরm, বড় হাতেরIআর ছোট হাতেরlপ্রায় একই রকম দেখায়। - বুকমার্ক থেকে ঢুকুন: একবার ঠিকানা মিলিয়ে নিয়ে বুকমার্ক করুন; পরের বার বুকমার্ক থেকেই ঢুকুন।
- বার্তার লিংকে লগইন করবেন না: Telegram, WhatsApp বা SMS-এ আসা “অ্যাকাউন্ট নিষ্ক্রিয় হচ্ছে” বা “বোনাস নিন” ধরনের লিংকে চাপ না দিয়ে নিজে অ্যাপ খুলুন।
- অ্যাপের প্রকাশক দেখুন: অ্যাপ স্টোরে প্রকাশকের নাম ও ডাউনলোড সংখ্যা দেখুন, আর লিংক থেকে আসা APK ফাইল ইনস্টল করবেন না।
- কোড কাউকে বলবেন না: এক্সচেঞ্জের কর্মী পরিচয়ে কেউ পাসওয়ার্ড বা 2FA কোড চাইলে তা প্রতারণা ধরে নিন।
HTTPS-এর তালা চিহ্ন কেন যথেষ্ট নয়
তালা চিহ্ন শুধু বোঝায় আপনার ব্রাউজার ও সেই সাইটের মধ্যে সংযোগ এনক্রিপ্টেড। সাইটটি কার, তা এটি নিশ্চিত করে না — নকল সাইটও বিনামূল্যে HTTPS সার্টিফিকেট নিতে পারে। তাই ঠিকানার বানান মেলানোই আসল পরীক্ষা।
রেফারেল লিংকে চাপলে কোথায় যান — একটি বাস্তব পরীক্ষা
রেফারেল লিংক প্রথমে এক্সচেঞ্জের অংশীদার ডোমেইনে যায়, তারপর আসল সাইটে পৌঁছে দেয়। ঠিকানা বারে শেষ গন্তব্য দেখে নিন।
৮ অক্টোবর ২০২৬-এ আমরা Bybit-এর রেফারেল লিংক partner.bybit.com/b/HODL8 খুলে দেখেছি। সার্ভার এটিকে www.bybit.com/sign-up ঠিকানায় পাঠায়, সঙ্গে প্যারামিটারে ref_code=HODL8 থাকে। অর্থাৎ শেষ গন্তব্য আসল Bybit-এরই ডোমেইন, আর নিবন্ধন ফর্মে রেফারেল কোড আগে থেকেই বসানো থাকে। আপনি যে কোনো রেফারেল লিংকে চাপার পর একই কাজ করতে পারেন: পৌঁছানো পাতার ঠিকানা বার পড়ুন, আর তা উপরের তালিকার ডোমেইনের সঙ্গে মিলিয়ে নিন।
এখানে একটি সীমাবদ্ধতাও আছে: এই পরীক্ষায় যেসব লিংক আমাদের স্বয়ংক্রিয় টুলকে আটকে দেয় (কিছু এক্সচেঞ্জ ক্রলারকে 403 দেখায়), সেগুলোর শেষ গন্তব্য আমরা এই লেখায় যাচাই করে দেখাইনি। নিজের ব্রাউজারে খুলে ঠিকানা পড়ে নিন।
Bybit-এ অ্যাকাউন্ট খুলুন (কোড HODL8)
ওপরের পরীক্ষায় এই লিংক শেষ পর্যন্ত www.bybit.com-এ পৌঁছায়। Bybit-এ অ্যাকাউন্ট খুলতে চাইলে নিবন্ধন ফর্মেই রেফারেল কোড HODL8 বসান — সাধারণ রেফারেল কোড অ্যাকাউন্ট খোলার পরে যোগ করা যায় না, তাই নিবন্ধনের সময়ই দিন। বিস্তারিত Bybit রেফারেল কোড HODL8 লেখায়।
এটি একটি অ্যাফিলিয়েট লিংক, HTML-এ rel="sponsored" দিয়ে চিহ্নিত। এতে আপনার কোনো বাড়তি খরচ হয় না — বিস্তারিত অ্যাফিলিয়েট প্রকাশ পাতায়।
সাধারণ প্রশ্ন
নকল এক্সচেঞ্জ সাইট কীভাবে চিনব?
ঠিকানার মূল অংশ পড়ুন: প্রথম / চিহ্নের আগের অংশের ডান দিক থেকে দুটি অংশ। একটি অক্ষর বদল, বাড়তি শব্দ, আলাদা শেষাংশ বা আসল নামকে সাবডোমেইন করা — এই চার কৌশলের কোনো একটি থাকলে সাইটটি সন্দেহজনক।
HTTPS-এর তালা থাকলেই কি সাইট আসল?
না। তালা চিহ্ন শুধু সংযোগ এনক্রিপ্টেড বোঝায়, সাইটের মালিকানা নয়। নকল সাইটও HTTPS ব্যবহার করে, তাই ঠিকানার বানান মেলানো জরুরি।
রেফারেল লিংকে চাপলে কি আসল সাইটেই যাওয়া যায়?
সাধারণত লিংক প্রথমে এক্সচেঞ্জের অংশীদার ডোমেইনে গিয়ে আসল সাইটে পৌঁছে দেয়। ৮ অক্টোবর ২০২৬-এ Bybit-এর partner.bybit.com লিংক www.bybit.com-এ পৌঁছেছে। যে কোনো লিংকে চাপার পর শেষ ঠিকানা নিজে পড়ে নিন।
অ্যাপ ডাউনলোড করার সময় কী দেখব?
অ্যাপ স্টোরে প্রকাশকের নাম ও ডাউনলোড সংখ্যা মিলিয়ে দেখুন, আর এক্সচেঞ্জের নিজের সাইট থেকে স্টোরের লিংক নিন। বার্তায় আসা লিংক বা APK ফাইল থেকে অ্যাপ ইনস্টল করবেন না।
কেউ এক্সচেঞ্জের কর্মী পরিচয়ে 2FA কোড চাইলে কী করব?
কোনোভাবেই দেবেন না। এক্সচেঞ্জের প্রকৃত কর্মী পাসওয়ার্ড বা 2FA কোড চান না। এমন অনুরোধ এলে যোগাযোগ বন্ধ করে এক্সচেঞ্জের অ্যাপের ভেতরের সাপোর্ট থেকে নিজে যোগাযোগ করুন।
আরও পড়ুন
- ক্রিপ্টো প্রতারণা চেনার উপায়
- P2P-তে USDT কেনার নিরাপদ নিয়ম: Escrow থেকে Release পর্যন্ত চার ধাপ
- ক্রিপ্টো এক্সচেঞ্জে অ্যাকাউন্ট খোলার পুরো প্রক্রিয়া
সর্বশেষ যাচাইয়ের তারিখ: । ডোমেইন তালিকা এক্সচেঞ্জগুলোর প্রকাশ্য API হোস্ট ও সংযুক্ত ওয়েবসাইট থেকে মেলানো (শেষ মেলানো ১৪ আগস্ট ২০২৬), Bybit-এর রিডাইরেক্ট পরীক্ষা ৮ অক্টোবর ২০২৬ তারিখে। এই লেখা শিক্ষামূলক; এটি আইনি বা বিনিয়োগ পরামর্শ নয়, এবং ক্রিপ্টো সম্পদে মূলধন হারানোর ঝুঁকি আছে।